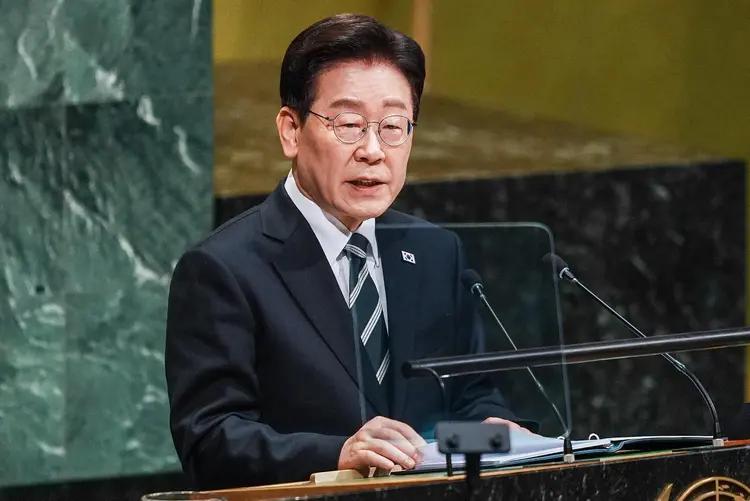
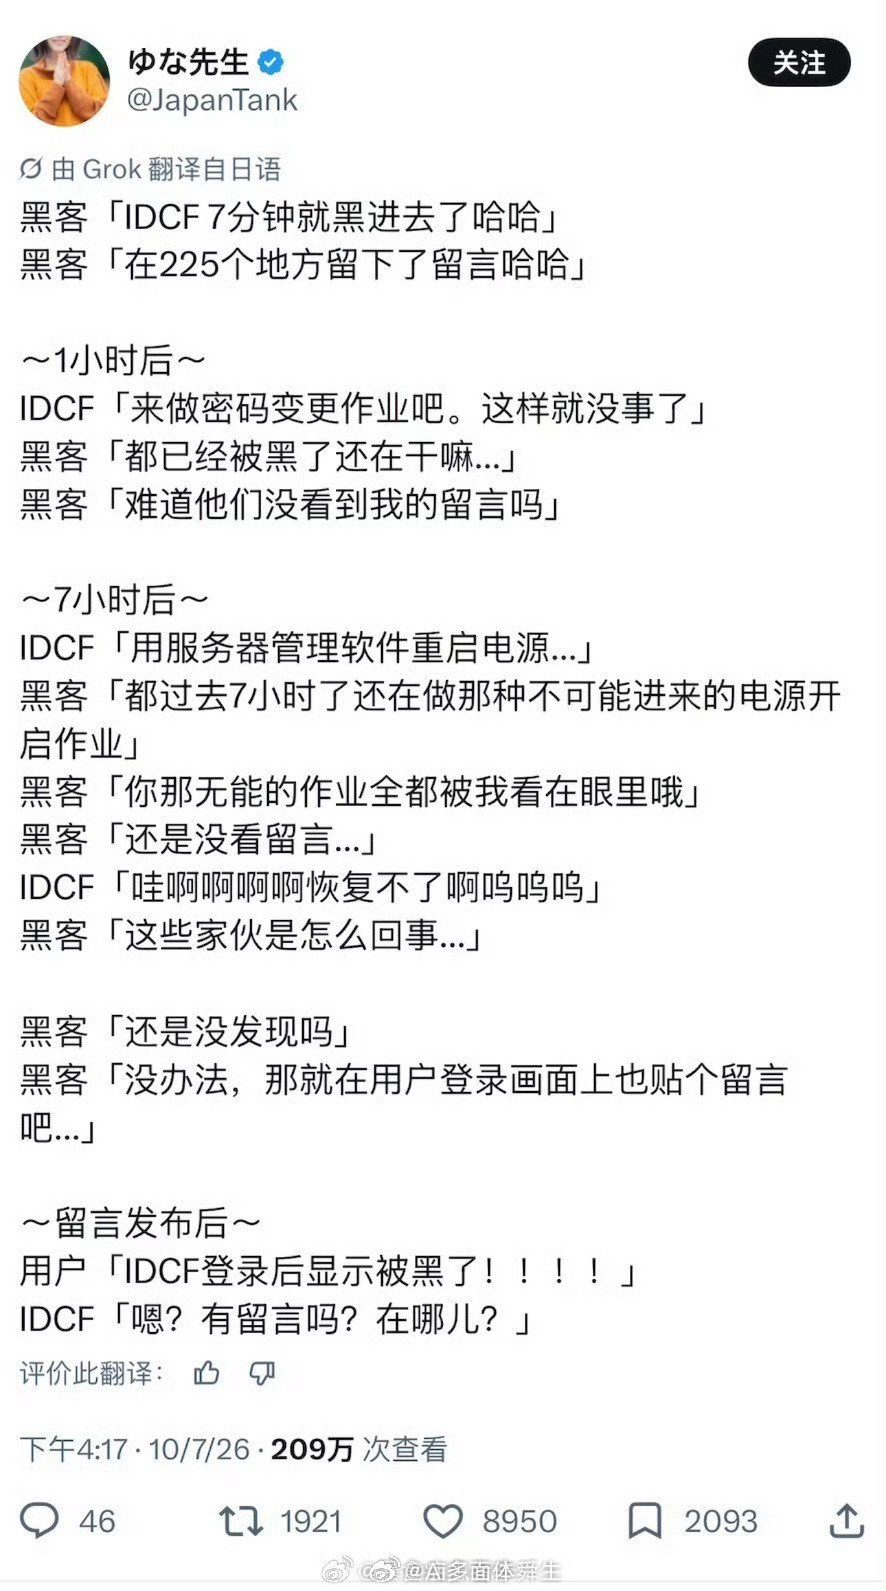
韩国好几家大银行被黑客按在地上摩擦,数万条核心数据泄露,连韩国总统李在明都气得下令彻查。
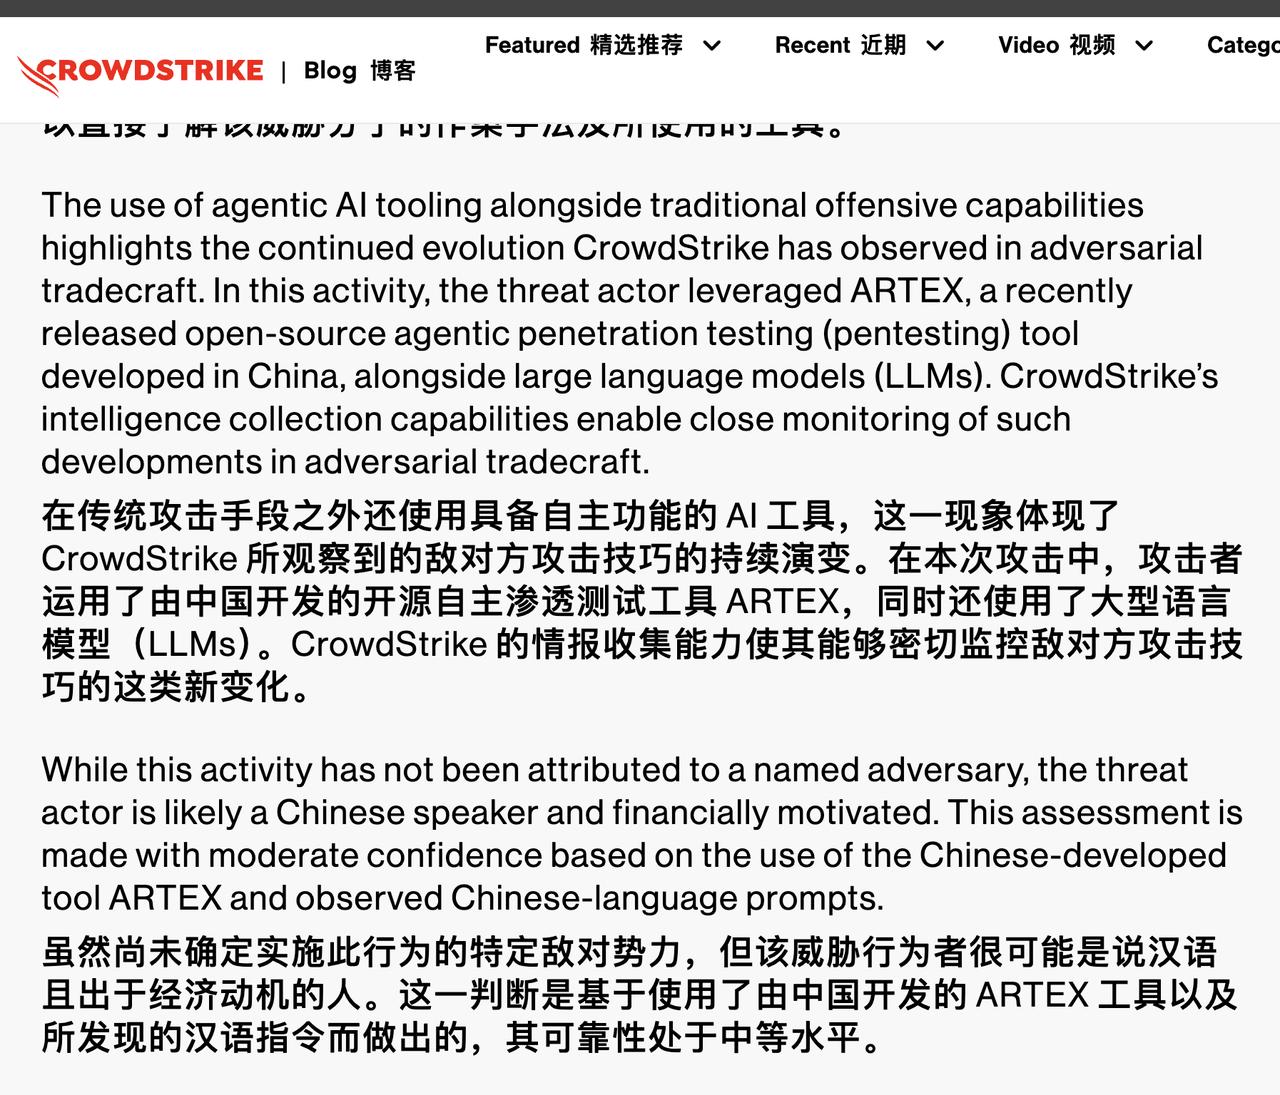
结果顶尖安全机构 CrowdStrike 一掏调查报告,幕后黑手居然是东大的一位 26 岁小伙。
更离谱的是,攻陷韩国金融防线的不是什么老牌黑客组织,而是这小伙带的一群 AI 帮手。
他在 HK 搭了控制服务器,部署了国产开源 AI 渗透测试工具 ARTEX,把 DeepSeek V4.1-Flash 当成主力战神,再配上 GLM-5.3、Grok 4.6 和 Claude Code 辅助干活。
AI 负责找漏洞、写攻击代码,小伙子只需要在屏幕前发指令,直接上演了一出脚本小子进化为赛博魔王的神话。
然而,剧情在 CrowdStrike 介入后瞬间变成了搞笑片。
这位小伙能熟练调度多个顶级大模型搭建自动化攻防链,却在自己的服务器上,手滑开了一个最基础的功能:目录列表公开。
这就好比一个顶级特工配齐了尖端隐形防弹衣和脉冲武器,潜入敌营大杀四方,结果出门时忘了关大门,还在门上挂了个大牌子:内有全套作战日记,欢迎翻阅。
翻开对话记录,研究人员都看傻了。
这哥们前脚还在问 Claude 韩国这些泄露数据去哪儿卖、Telegram 上有没有专门的数据交易群,后脚居然在同一个对话框里,情真意切地让 Claude 帮他写一份网络安全研究员的求职简历。
在简历对话里,他毫无保留地向 AI 输出了自己的真实姓名、26 岁年龄、手机号、Telegram 账号、大学的教育背景以及所在地。
AI 成了他的攻击大炮,也成了他亲手奉上的定罪证据链。
这可以说是 AI 时代最具有讽刺意味的黑客案了。
在过去,黑客是从底层网络协议到服务器配置全栈精通的硬核大牛;而在今天,大模型直接拉平了攻击门槛,一个年轻小伙靠着自然语言调度 AI Agent,就能撬动一个国家的金融安全网。
但 AI 给了你毁灭性的武器,却没法替你补上脑子里的安全意识。这种 AI 算力碾压与基础运维疏忽的反差,完美暴露出当今赛博世界的荒诞之处:攻击能力已经被大模型无脑放大,但操作者的安全素养还停留在网吧打游戏忘记退号的水平。
最绝的是,这哥们让 AI 写简历是真想找一份网络安全研究员的工作。如今 CrowdStrike 帮他把全套攻防战绩、操作日志、大模型调度实录乃至个人简历全网发布,连背景调查都顺带帮他做完了。
凭一己之力单挑韩国金融圈,且把所有攻击过程透明化开源,这实操经验放在整个安全界也是相当炸裂的存在。